KYC फसवणुकीचा इशारा: बँकेच्या बनावट SMS कसे ओळखावेत आणि त्यापासून सावध कसे राहावे
आढावा (Overview)
बँक ग्राहकांना खोटी केवायसी (KYC) मेसेज पाठवून त्यांचे ओटीपी (OTP) आणि पिन (PIN) चोरण्याचे प्रकार वाढत आहेत. फसवणूक करणारे मेसेज कसे ओळखावेत, सुरक्षितपणे केवायसी अपडेट कशी करावी आणि तुमचे बँक खाते सुरक्षित कसे ठेवावे, हे जाणून घ्या.
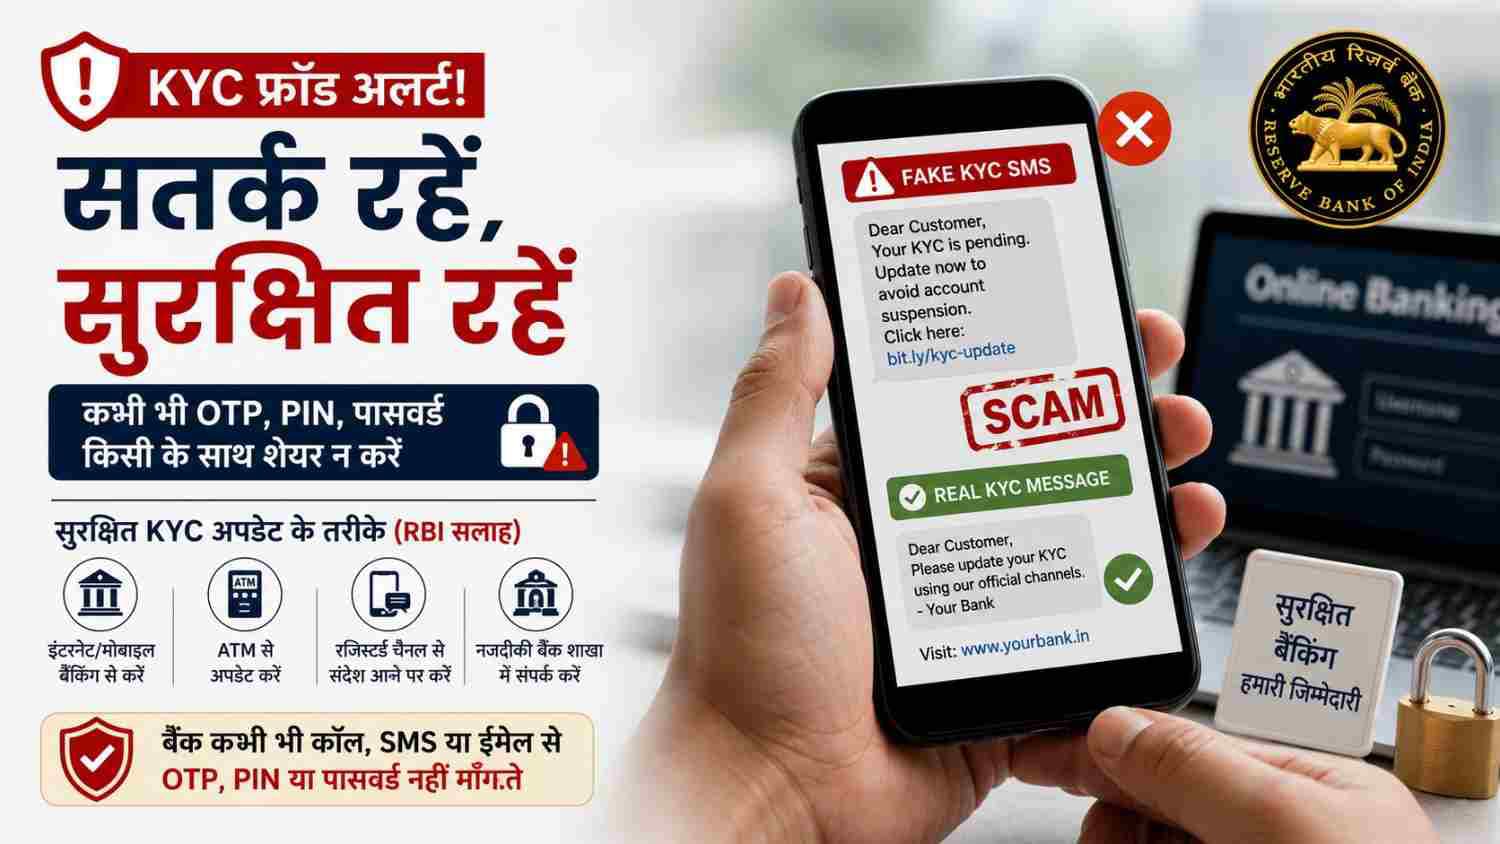

भारतातील बँक ग्राहकांना सध्या पुन्हा एकदा 'फेक केवायसी' (Fake KYC) अपडेट मेसेजद्वारे फसवण्याचे प्रकार वाढले आहेत. हे मेसेज सहसा दावा करतात की, काही तासांत तुमचे बँक खाते, डेबिट कार्ड किंवा युपीआय (UPI) सेवा बंद केली जाईल, जोपर्यंत तुम्ही लिंकवर क्लिक करून केवायसी पूर्ण करत नाही. लोक घाबरून घाईत हे करतात, कारण केवायसी अपडेट करणे ही एक आवश्यक बँकिंग प्रक्रिया आहे आणि सायबर गुन्हेगार याच गोष्टीचा फायदा घेऊन तुमचे पैसे चोरतात.
भारतीय रिझर्व्ह बँकेने (RBI) वारंवार स्पष्ट केले आहे की, बँक कधीही एसएमएस, व्हॉट्सॲप किंवा फोन कॉलद्वारे ओटीपी (OTP), पिन (PIN), पासवर्ड किंवा कार्डची माहिती मागत नाही. अधिकृत केवायसी प्रक्रिया कशी असते हे समजून घेणे, हाच या फसवणुकीपासून वाचण्याचा सर्वात सोपा मार्ग आहे.
हे स्कॅम यशस्वी का होतात?
केवायसी (Know Your Customer) अपडेट करणे हा आरबीआयच्या नियमांनुसार एक अनिवार्य भाग आहे, त्यामुळे ग्राहकांना हे कायदेशीर वाटते. फ्रॉड करणारे लोक घाईची भाषा वापरून मेसेज पाठवतात, त्यात एक संशयास्पद लिंक असते आणि कधीकधी बँकेच्या नावाचा बनावट सेंडर आयडी (Sender ID) वापरला जातो. लिंकवर क्लिक करताच तुम्ही एका बनावट पेजवर जाता, जिथे तुमचे लॉगिन क्रेडेन्शियल्स, कार्ड नंबर किंवा ओटीपी चोरले जातात.
ही घाईच ग्राहकांसाठी सापळा ठरते. बँकेचे अधिकृत केवायसी डेडलाईन्स खूप आधी कळवले जातात, शेवटच्या काही तासांत लिंकवर क्लिक करण्याची धमकी देऊन नाही.
अधिकृत केवायसी अपडेटची प्रक्रिया कशी असते?
आरबीआयच्या मार्गदर्शक तत्त्वांनुसार, खाते 'नॉन-कम्प्लायंट' ठरवण्यापूर्वी बँकांना एक ठराविक प्रक्रिया पाळावी लागते:
- केवायसीची मुदत संपण्यापूर्वी बँकांना किमान तीन वेळा आगाऊ सूचना द्याव्या लागतात, ज्यामध्ये एक अधिकृत पत्र असणे आवश्यक आहे.
- मुदत संपल्यानंतरही केवायसी अपडेट न केल्यास, खाते बंद करण्यापूर्वी पुन्हा तीन वेळा आठवण (Reminders) करून देणे बँकेला बंधनकारक आहे.
- या सूचनांमध्ये केवायसी कसे अपडेट करावे, मदतीसाठी कोणाशी संपर्क साधावा आणि वेळेत अपडेट न केल्यास काय होईल, याची स्पष्ट माहिती असते.
- आरबीआयनुसार, रि-केवायसी (Re-KYC) तुम्ही नेट बँकिंग, मोबाईल ॲप, एटीएम, व्हिडिओ केवायसी किंवा प्रत्यक्ष बँकेत जाऊन करू शकता. बँक कधीही एसएमएस लिंकवरून केवायसी पूर्ण करण्यास सक्ती करत नाही.
थोडक्यात सांगायचे तर, बँकेच्या अधिकृत सूचनेत वेळ, सुरक्षित पर्याय आणि अधिकृत संवाद असतो. स्कॅम मेसेजमध्ये हे काहीही नसते.
बँक कधीही तुमचा ओटीपी, युपीआय पिन, सीव्हीव्ही किंवा नेट बँकिंग पासवर्ड फोनवर किंवा मेसेजवर मागत नाही. मेसेज कितीही अधिकृत वाटला तरी, त्यात अशी माहिती मागितली असेल तर तो स्कॅमच आहे.
फेक केवायसी मेसेज कसे ओळखावेत?
या फसवणुकीच्या प्रकारात काही ठराविक गोष्टी वारंवार दिसतात:
- अतिशय घाईचे मेसेज, जसे की 'दोन तासांत खाते बंद होईल'.
- बँकेच्या अधिकृत वेबसाइटऐवजी एखादी संशयास्पद किंवा लहान (Shortened) लिंक असणे.
- स्पेलिंगमधील चुका किंवा बँकेच्या नावामध्ये केलेला थोडा बदल.
- लिंकवर क्लिक केल्यावर ओटीपी किंवा पिन मागितले जाणे.
- कोणत्याही अधिकृत मार्गाने पडताळणीचा पर्याय न देता त्वरित कृती करण्याचा दबाव.
असा मेसेज आल्यास काय करावे? (Step-by-Step)
१. क्लिक करण्यापूर्वी थांबा: केवायसीच्या कोणत्याही संशयास्पद मेसेजमधील लिंकवर क्लिक करू नका.
२. थेट बँकेशी संपर्क साधा: लिंक वापरण्याऐवजी बँकेचे अधिकृत ॲप उघडा किंवा अधिकृत वेबसाइटवर स्वतः जाऊन माहिती तपासा.
३. अधिकृत हेल्पलाइनवर कॉल करा: पासबुक किंवा डेबिट कार्डवरील अधिकृत नंबरवरच कॉल करा. मेसेजमधील कोणत्याही नंबरवर फोन करू नका.
४. बँकेत जा: जर तुम्हाला थोडाही संशय असेल, तर जवळच्या बँकेच्या शाखेत जाऊन खात्री करणे कधीही सुरक्षित.
५. ओटीपी किंवा पिन शेअर करू नका: कोणतेही केवायसी अपडेट करण्यासाठी ओटीपी किंवा पिनची गरज नसते.
६. रिपोर्ट करा: संशयास्पद मेसेज बँकेच्या फ्रॉड हेल्पलाइनवर आणि 'नॅशनल सायबर क्राईम पोर्टल'वर रिपोर्ट करा.
चुकीने लिंकवर क्लिक केल्यास काय करावे?
जर तुम्ही चुकून लिंकवर क्लिक केले किंवा माहिती शेअर केली, तर त्वरित बँकेच्या २४x७ फ्रॉड हेल्पलाइनवर कॉल करा. कार्ड ब्लॉक करा आणि युपीआय किंवा नेट बँकिंगचे पासवर्ड त्वरित बदला. शक्य तितक्या लवकर 'सायबर क्राईम पोर्टल'वर तक्रार नोंदवा, जेणेकरून तुमचे पैसे परत मिळण्याची शक्यता वाढते.
कोणी अधिक सावध राहावे?
मोबाईल बँकिंग आणि युपीआय वापरणाऱ्यांनी विशेष काळजी घेणे आवश्यक आहे. तसेच, ज्येष्ठ नागरिक किंवा डिजिटल व्यवहारांमध्ये नवीन असलेल्या लोकांना हे गुन्हेगार सहज लक्ष्य करतात.
महत्त्वाचा निष्कर्ष
आरबीआयची केवायसी फ्रेमवर्क ग्राहकांना पुरेसा वेळ आणि सुरक्षित पर्याय देण्यासाठी बनवण्यात आली आहे, घाई करण्यासाठी नाही. हे लक्षात ठेवा की, अधिकृत केवायसी कधीही घाईत पूर्ण करण्याचा मेसेज पाठवत नाही. शंका असल्यास, कधीही लिंकवर क्लिक करू नका आणि बँकेशी थेट संपर्क साधा.
थोडक्यात
केवायसी फ्रॉड मेसेज हे तुमच्या भीतीचा आणि घाईचा फायदा घेतात. लक्षात ठेवा की अधिकृत केवायसी रिमाइंडर्समध्ये कधीही ओटीपी किंवा पासवर्ड विचारला जात नाही. सुरक्षित राहण्याचा सर्वोत्तम मार्ग म्हणजे पडताळणी करणे आणि कोणत्याही अनोळखी लिंकवर क्लिक न करणे.
> डिस्क्लेमर: लॅभग्रो (LabhGrow) वर दिलेली माहिती केवळ शैक्षणिक उद्देशाने आहे. आम्ही सेबी (SEBI) नोंदणीकृत गुंतवणूक सल्लागार नाही. कोणताही आर्थिक निर्णय घेण्यापूर्वी कृपया आपल्या आर्थिक सल्लागाराशी चर्चा करा. लॅभग्रो या माहितीच्या वापरामुळे होणाऱ्या कोणत्याही नुकसानीस जबाबदार नाही.

कंटेंट हेड आणि मुख्य लेखक
भारतीय सरकारी योजना, बाजार भाव आणि बँकिंग धोरणांचे तज्ञ असलेले ज्येष्ठ वित्तीय आणि वृत्त लेखक.
lakshyabhardwaj.hoc@labhgrow.in
वरिष्ठ संशोधन विश्लेषक (तथ्य तपासक)
सरकारी आणि वित्तीय डेटा स्रोतांकडून 100% अचूकता आणि तथ्य पडताळणी करणारे समर्पित संशोधक.
harshitsharma.sra@labhgrow.in